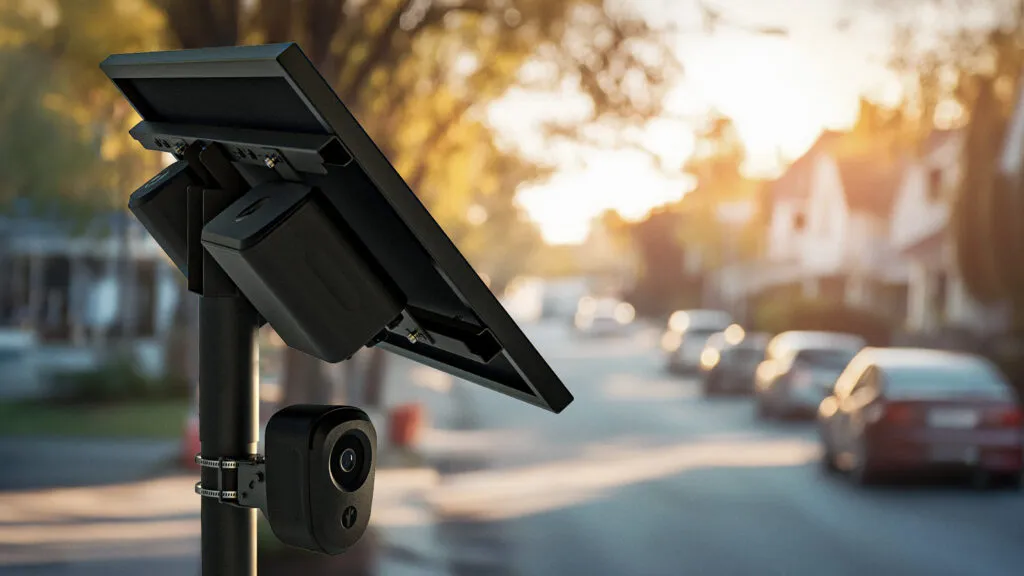
ABD’nin Kaliforniya eyaletindeki San Jose Polis Departmanı, bir memurun departmana ait Flock plaka tanıma sistemi üzerinden yetkisiz şekilde araç takip bilgilerine eriştiğini ve bu bilgileri aile içi şiddet iddialarıyla karşı karşıya olan kuzeniyle paylaştığını açıkladı. Olay, yalnızca bir polis memurunun görev yetkilerini kötüye kullanması nedeniyle değil, aynı zamanda otomatik plaka tanıma sistemlerinin (ALPR) kişisel güvenlik açısından oluşturabileceği riskler nedeniyle de dikkat çekiyor.
San Jose Polis Şefi Paul Joseph, 11 Eylül’de yaptığı açıklamada söz konusu memurun yaklaşık bir yıl süren soruşturmanın ardından Nisan ayında görevden çıkarıldığını belirtti. Memur, departmanda yaklaşık iki yıldır görev yapıyordu. Joseph, personel hakları ve devam eden hukuki süreç nedeniyle memurun kimliğini açıklamadı. Ayrıca kişinin California’daki Barış Görevlisi Sertifikası açısından herhangi bir yaptırımla karşılaşıp karşılaşmadığı konusunda da bilgi verilmedi.
Olayın soruşturması Şubat 2025’te başladı. Aile içi şiddet ve taciz iddialarıyla ilgili polise başvuran bir kadın, kendisini rahatsız eden kişinin nerede bulunduğuna dair bilgi sahibi olduğunu fark ettiğini belirtti. Kadın, bu kişinin San Jose Polis Departmanı’nda görev yapan bir memurun kuzeni olduğunu biliyordu. Bu bağlantı soruşturmacıların dikkatini çekti ve yetkisiz bir veri erişimi ihtimali araştırılmaya başlandı.
Müfettişlerin Flock kayıtlarını incelemesi sonucunda şüpheli erişimler ortaya çıkarıldı. İddiaya göre polis memuru, araç ve konum bilgilerine ulaşmak için departmanın Flock sistemini kullandı ve elde ettiği bilgileri kuzenine aktardı. Memurun kendi kişisel telefonunu kullanması da soruşturmanın bir parçası oldu. Ancak sistemde gerçekleştirilen sorguların arkasında bir denetim izi bulunması, araştırmacıların hangi verilerin kim tarafından sorgulandığını tespit etmesine yardımcı oldu.
| Olay | Detay |
|---|---|
| Sistem | Flock otomatik plaka tanıma sistemi (ALPR) |
| Departman | San Jose Polis Departmanı |
| Soruşturmanın başlangıcı | Şubat 2025 |
| Memurun görev süresi | Yaklaşık 2 yıl |
| Soruşturma süresi | Yaklaşık 1 yıl |
| Görevden çıkarılma | Nisan 2026 |
| Veri erişimi | Yetkisiz araç/plaka bilgisi sorguları |
| Bilgilerin aktarıldığı kişi | Memurun kuzeni |
| Ceza davası | Şimdilik suçlama yok |
Şef Joseph, olayın temelinde kamu güveninin ihlal edilmesi bulunduğunu vurguladı. Polis departmanlarının kullandığı ALPR sistemleri, yalnızca belirli bir aracın o anda nerede olduğunu göstermekten çok daha kapsamlı bir veri kaynağı haline gelebiliyor. Sistemlerin kullanım biçimine ve saklama politikalarına bağlı olarak belirli bir aracın farklı zamanlarda hangi bölgelerde görüldüğünün takip edilmesi mümkün olabiliyor.

Bu nedenle böyle bir sistemde görev yapan bir kişinin erişim yetkisini kişisel amaçlarla kullanması, sıradan bir veri tabanı ihlalinden çok daha ciddi sonuçlar doğurabiliyor. Özellikle aile içi şiddet, takip veya taciz iddialarının bulunduğu durumlarda mağdurun konum bilgilerinin karşı tarafa aktarılması doğrudan güvenlik riski oluşturabiliyor.
Flock verilerinin paylaşılması neden hukuki tartışma yarattı?
Olayın en dikkat çekici taraflarından biri, memurun görevden çıkarılmasına rağmen olayla bağlantılı kişilerin ceza davasıyla karşı karşıya kalmamış olması. Şef Joseph, bunun nedenlerinden birinin Kaliforniya’daki mevcut yasal düzenlemelerdeki boşluk olduğunu belirtiyor.
Joseph’in açıklamasına göre, bazı gizli kolluk veri tabanlarına yetkisiz erişimi açıkça suç sayan mevcut düzenlemeler, ALPR verilerine aynı şekilde uygulanmıyor. Başka bir ifadeyle bir polis memurunun yetkisi olmadığı halde belirli bir kolluk veri tabanına girmesini cezalandıran hukuki çerçeve ile otomatik plaka tanıma sistemlerinden elde edilen bilgilerin yetkisiz şekilde sorgulanması arasında önemli bir fark bulunabiliyor.
San Jose Polis Şefi bu nedenle eyalet yasama organından, ALPR verilerine yetkisiz erişim ve bu bilgilerin yetkisiz şekilde paylaşılmasını açık biçimde suç kapsamına alan düzenlemeler yapılmasını istedi. Böyle bir düzenleme, yalnızca polis memurlarının kötüye kullanımını cezalandırmak açısından değil, ALPR sistemlerinin kullanımına yönelik daha net sınırlar oluşturmak açısından da önemli olabilir.
Burada Flock sistemlerinin oluşturduğu denetim kayıtları da kritik bir rol oynuyor. Memurun yaptığı sorguların sistemde iz bırakması, soruşturmacıların geçmiş erişimleri incelemesini mümkün kıldı. Ancak bu mekanizmanın olaydan sonra geriye dönük denetim sağlaması ile kötüye kullanımı gerçekleşmeden önce engellemesi aynı şey değil.
Bu ayrım özellikle aile içi şiddet veya takip vakalarında büyük önem taşıyor. Bir kişinin nerede olduğuna ilişkin bilginin yetkisiz şekilde elde edilmesi ve ardından söz konusu kişiye zarar verebilecek başka birine aktarılması halinde, ihlalin daha sonra tespit edilmesi mağdur açısından oluşan riski ortadan kaldırmıyor.
Olayın soruşturma sürecinin, mağdurun bir şeylerin ters gittiğini fark edip polise başvurmasıyla başlaması da ayrıca dikkat çekiyor. Başka bir deyişle sistemin denetim izi, kötüye kullanımın ortaya çıkarılmasını sağladı ancak erişimin gerçekleşmesini önlemedi. Bu durum, ALPR sistemlerinde yalnızca kayıt tutulmasının değil, erişim yetkilerinin gerçek zamanlı olarak sınırlandırılmasının ve şüpheli sorguların otomatik olarak tespit edilmesinin de önemini ortaya koyuyor.
Flock gibi plaka tanıma teknolojileri, çalıntı araçların bulunması, aranan kişilerin yakalanması ve soruşturmaların desteklenmesi açısından kolluk kuvvetlerine önemli imkanlar sağlayabiliyor. Ancak aynı teknoloji, yetkili kişiler tarafından kişisel amaçlarla kullanıldığında ciddi bir gizlilik ve güvenlik sorununa dönüşebiliyor.
San Jose’deki olay da bu nedenle yalnızca bir polis memurunun görevden çıkarılmasıyla sınırlı değil. Asıl tartışma, ALPR verilerinin kim tarafından, hangi koşullarda ve hangi amaçla kullanılabileceği konusunda daha net hukuki sınırların gerekip gerekmediği etrafında şekilleniyor. Şef Joseph’in açıklamaları, mevcut düzenlemelerin bu tür kötüye kullanımları her durumda cezai yaptırıma bağlamayabileceğine işaret ediyor.
Sonuç olarak memurun yetkisiz erişiminin denetim kayıtları sayesinde ortaya çıkarılması önemli bir güvenlik mekanizması olduğunu gösterirken, olayın kendisi ALPR sistemlerinin taşıdığı riskleri de gözler önüne seriyor. Özellikle takip, taciz ve aile içi şiddet vakalarında konum bilgilerinin kötüye kullanılması, sıradan bir gizlilik ihlalinden çok daha ciddi sonuçlar doğurabiliyor. Bu nedenle teknoloji geliştikçe, bu sistemlere erişen kişilerin yetkilerinin yalnızca idari prosedürlerle değil, açık ve uygulanabilir yasal düzenlemelerle sınırlandırılması giderek daha önemli hale geliyor.





Leave a Reply